
- El Instituto Nacional de Transparencia, Acceso a la Información Pública y Protección de Datos Personales (INAI) ha iniciado una investigación de oficio debido a la presunta filtración de datos en Ticketmaster.
- Ticketmaster descubrió recientemente que un tercero no autorizado obtuvo información de una base de datos en la nube alojada por un proveedor externo de servicios de datos.
- La investigación en Ciencias Sociales y Jurídicas implica a menudo trabajar con datos personales. Los investigadores deben cumplir con la normativa vigente y observar principios éticos para proteger a quienes participan como sujetos de investigación.
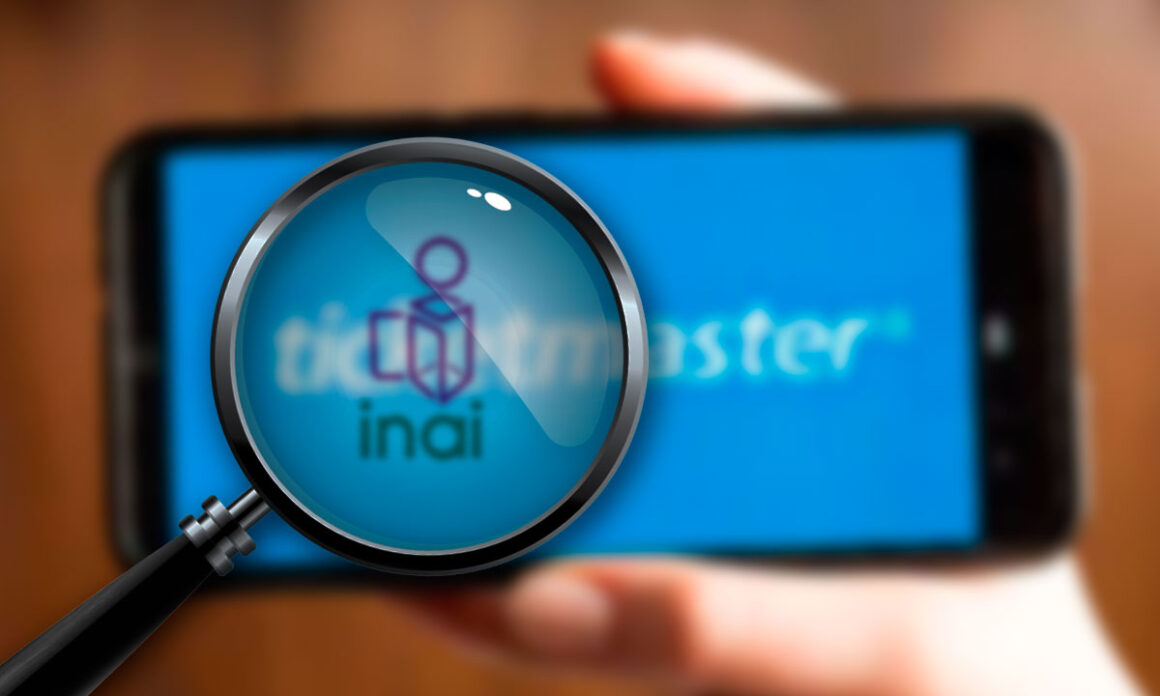
El Instituto Nacional de Transparencia, Acceso a la Información y Protección de Datos Personales (INAI) ha anunciado que llevará a cabo una investigación de oficio por la posible divulgación de datos personales en Ticketmaster.
El INAI detalló que, conforme a la Ley Federal de Protección de Datos Personales en Posesión de los Particulares, las empresas privadas y las personas morales o físicas que manejan datos personales deben cumplir con ciertos principios, deberes y obligaciones establecidos en la normativa.
El organismo subrayó que es responsabilidad de las empresas y entidades que manejan datos personales implementar y mantener medidas de seguridad administrativas, técnicas y físicas. Estas medidas deben proteger los datos personales contra daños, pérdidas, alteraciones, destrucción o accesos no autorizados, el Instituto estará alerta a las denuncias de las personas que podrían haber sido afectadas por esta presunta divulgación de datos personales, con el fin de iniciar los procedimientos pertinentes.
¿Qué ocurrió en Ticketmaster?
“Lamentamos informarle sobre un incidente en el que su información personal pudo haber estado comprometida. Para nosotros, la protección de la información y la notificación a nuestros clientes de cualquier situación de riesgo son de suma importancia”, se lee en el correo electrónico.
Según la empresa, se descubrió recientemente que un tercero no autorizado obtuvo información de una base de datos en la nube, alojada por un proveedor externo de servicios de datos, aseguran que la base de datos contenía información personal limitada de algunos clientes que compraron boletos para eventos en Canadá, Estados Unidos y México.
La información comprometida podría incluir correos electrónicos, números telefónicos, información cifrada de tarjetas de crédito y otros datos personales. Es importante que las personas afectadas estén alerta ante cualquier actividad sospechosa en sus cuentas y tomen medidas para proteger su identidad y seguridad financiera.
En el correo, Ticketmaster añadió que “hasta la fecha, se ha determinado que la actividad no autorizada ocurrió entre el 2 de abril de 2024 y el 18 de mayo de 2024. Cabe señalar que desde que iniciamos nuestra investigación no hemos observado ninguna otra actividad no autorizada en la base de datos en la nube”.
Ticketmaster también informó que están realizando una investigación exhaustiva con la ayuda de expertos externos en ciberseguridad y que colaborarán plenamente con las autoridades competentes, a quienes ya han presentado una denuncia formal sobre los hechos.